
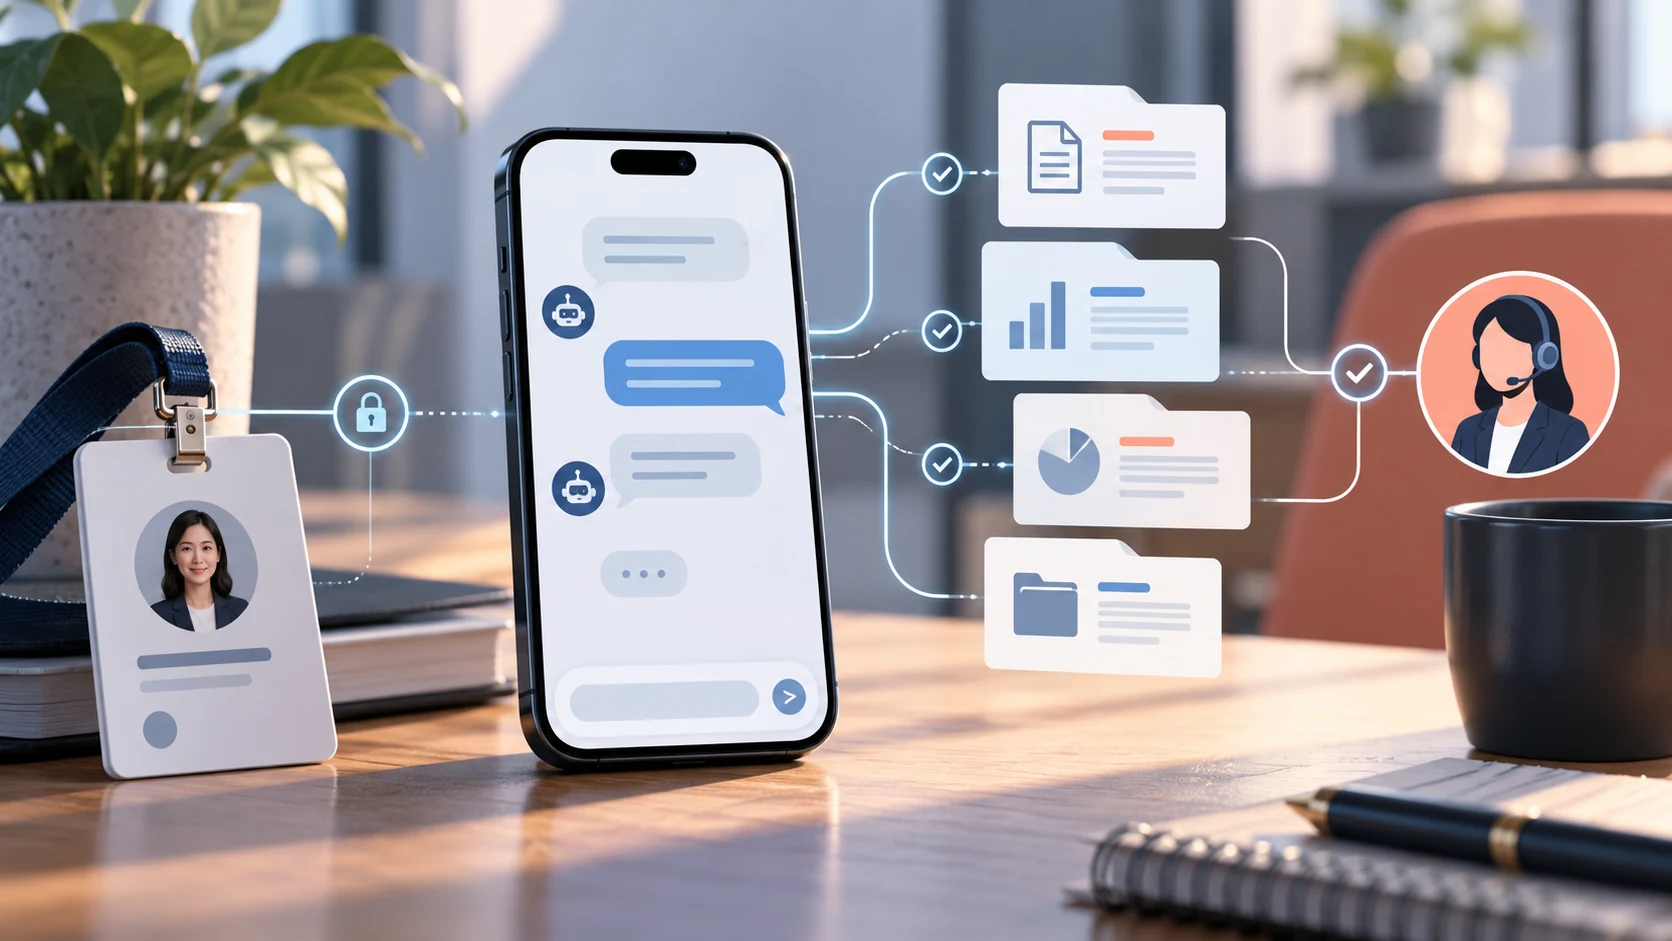
员工在企业微信里问“这份制度我能不能下载”,入口只是对话框。要让回答符合企业规则,服务端还得知道消息来自哪家企业、哪位成员、当前应用允许服务谁,以及这个成员能访问哪些资料。若只把消息正文转发给模型,最终回答即使内容正确,也可能引用员工本来无权查看的文件。
消息入口需要经过服务端验证
以企业自建应用为例,管理后台可以配置接收消息的服务地址;开发者服务端要按官方要求完成回调验证、签名校验和加解密处理,再解析消息内容。开发者中心提供了接收消息 API 文档和发送应用消息文档。具体可用的消息类型、回调字段和限制应以企业当前账号与官方文档为准。
回调通过验证后,服务端还要防止重复处理和异常重放,并为每条请求生成内部关联标识。处理逻辑不要把密钥写在客户端或日志里。网络超时也不一定意味着消息没有到达,因此需要根据平台提供的消息标识和业务状态设计去重,而不是收到重试就再次执行一次写入或外发动作。
外部成员标识要映射到内部身份
企业微信侧的成员标识不应直接当作业务权限。服务端要把组织成员映射到企业内部的账号、部门、岗位或门店范围,并确认成员当前仍在职、仍在应用可见范围内。这个映射最好使用企业已有身份目录或同步流程维护;昵称和显示名称可能变化,也可能重复,不适合当作稳定授权依据。
同一员工从企业微信、门户或移动端发起相同问题,最终检索范围应遵循统一的授权策略。服务端先验证身份并判断数据范围,再构造知识检索条件;模型收到的只应是完成任务所需的片段。组织变更或权限撤销后,也要明确缓存多久失效、旧会话是否仍可读取历史内容。入口变化不应绕开已有的文档权限和业务审批。
回复范围与业务动作分开控制
一条消息回复成功,只说明平台收到了响应,不代表业务动作已经完成。查询制度可以在授权范围内即时回复并展示来源;查询订单或客户资料,应检查当前人的对象权限;创建工单、更新记录或发送通知,则应调用有业务校验的接口,并按风险决定是否先生成待确认草稿。不能因为消息来自可信企业应用,就默认其中的每条指令都有执行权限。
群聊和单聊也要分别评估。若应用会进入多人可见的会话,回复里可能泄露提问者有权看、其他成员却无权看的信息。可按问题类型决定是否私聊回复、提示转到受限入口,或直接拒绝返回敏感内容。应用可见范围、消息接收范围与知识访问范围不是同一个权限开关,需要分别配置并检查。
留痕应帮助审计,也要减少不必要的原文
建议记录请求时间、应用与成员关联 ID、身份映射结果、使用的知识版本、工具名称和状态、人工接管情况及最终处理结果。消息正文和检索片段是否保存、保存多久、哪些角色可以查看,应由企业数据治理规则决定。排障通常可以先依赖请求 ID、字段摘要与错误码,不必长期保存全部敏感对话。员工应能知道何时在与自动化助手交互、如何转人工或报告错误。
先从低风险查询做端到端试点:测试合法成员、被移出应用范围的成员、权限不足的文档、重复回调、接口超时和转人工路径。核对每个身份最终能看到什么、消息发送到了哪里、日志留下哪些字段。关于已有系统的统一权限设计,可继续阅读企业 Agent 如何接入现有系统;客服场景中的交接方式可参考AI 客服与人工坐席如何协同。这篇文章介绍的是接入设计方法,不代表宜天信达当前产品已默认开通企业微信直连接口。
 企业数据分析助手、AI 问数
 智能客服、客服运营
 企业 AI 工作流、流程自动化
 企业 Agent、效果评估
 RAG、文档解析